

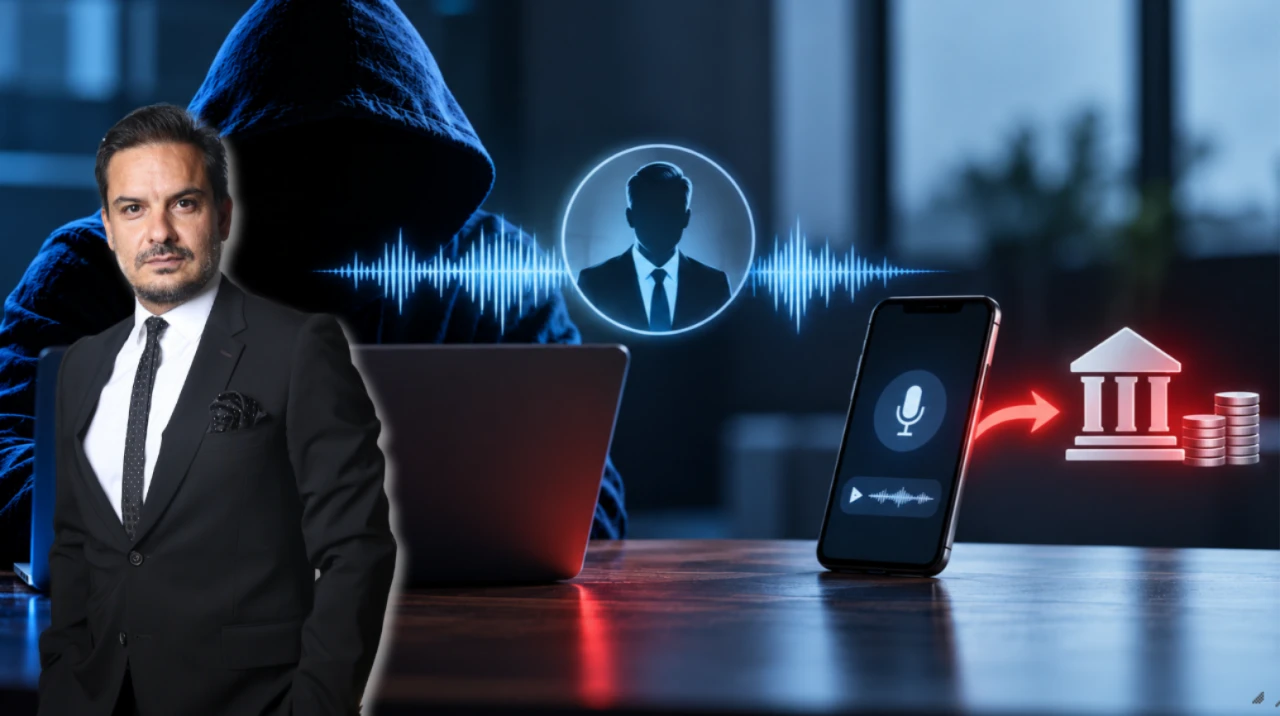
Yapay zekâyla yöneticilerin sesini taklit eden dolandırıcılar, şirket çalışanlarını sahte ödeme talimatlarıyla hedef alıyor. IBS Sigorta ve Reasürans Brokerliği CEO’su Murat Çiftçi, bu yöntemlerle oluşan finansal kayıpların her siber sigorta poliçesinde karşılanmayabileceği uyarısında bulundu.
Yapay zekâ destekli dolandırıcılık yöntemleri, şirketlerin yalnızca bilgi teknolojileri sistemlerini değil, çalışanların ödeme kararlarını ve kurum içindeki güven ilişkilerini de hedef alırken, IBS Sigorta ve Reasürans Brokerliği CEO’su Murat Çiftçi, yeni risklerin sigorta poliçeleri ve operasyonel güvenlik süreçleri açısından yeniden değerlendirilmesi gerektiğini söyledi.
Siber saldırganlar artık çalışanların kararlarını hedef alıyor
Yapay zekâ teknolojilerinin gelişmesiyle dijital dolandırıcılık yöntemleri de değişiyor. Şirketlerin karşı karşıya kaldığı riskler arasında ses klonlama, sahte görüntü oluşturma, QR kod manipülasyonu, IBAN değişikliği ve üst düzey yönetici taklidi öne çıkıyor.
AI Fraud olarak adlandırılan yapay zekâ destekli dolandırıcılık yöntemlerinde, kişilerin kimlikleri veya sesleri taklit edilerek çalışanların gerçeğe aykırı talimatlara inandırılması hedefleniyor.
Voice Clone olarak bilinen ses klonlama teknolojisi ise bir kişinin sesinin yapay zekâ yardımıyla taklit edilmesine ve gerçek bir görüşme izlenimi veren ses kayıtları oluşturulmasına imkân tanıyor.
IBS Sigorta ve Reasürans Brokerliği CEO’su Murat Çiftçi, bu yöntemlerin geleneksel siber güvenlik önlemlerinin ötesinde riskler oluşturduğunu belirtti.
“Bugün karşı karşıya olduğumuz en önemli değişimlerden biri, saldırganların teknolojiyi aşmak yerine insanı ikna etmeye yönelmesi. Bir çalışana yöneticisinin sesiyle ödeme talimatı verilebilir, tedarikçiden gelmiş gibi görünen bir mesajla IBAN değişikliği bildirilebilir veya gerçek bir kuruma aitmiş izlenimi veren QR kod üzerinden ödeme yapılması istenebilir.”
Çiftçi, şirket sistemlerine doğrudan sızılmadan da önemli finansal kayıpların oluşabileceğini vurguladı.
“Sisteminiz teknik olarak ihlal edilmeden de ciddi bir finansal kayıp yaşanabilir. Bu nedenle dijital dolandırıcılığı yalnızca bilgi teknolojileri departmanının yöneteceği bir siber güvenlik problemi olarak görmek artık yeterli değil.”
Sahte IBAN ve yönetici taklidiyle para transferi riski
Yeni nesil dolandırıcılık yöntemlerinde özellikle finans departmanları, ödeme yetkisine sahip çalışanlar ve üst düzey yöneticiler hedef alınıyor.
Dolandırıcılar, bir şirketin tedarikçisinden gönderilmiş izlenimi veren mesajlarla banka hesap bilgilerinin değiştiğini bildirebiliyor. Yönetici kimliğinin veya sesinin taklit edildiği başka senaryolarda ise çalışanlardan acil para transferi gerçekleştirmeleri istenebiliyor.
Bu işlemler sırasında şirketin teknolojik altyapısında herhangi bir güvenlik ihlali yaşanmaması, finansal kaybın önlenmesini veya sigorta tarafından karşılanmasını garanti etmiyor.
Çiftçi'ye göre şirketlerin yalnızca teknolojik güvenlik altyapılarını değil, çalışanların karar verme süreçlerini ve ödeme onay mekanizmalarını da gözden geçirmesi gerekiyor.
Siber sigorta her dolandırıcılık zararını karşılar mı?
Murat Çiftçi'nin dikkat çektiği önemli konulardan biri de şirketlerin mevcut siber sigorta poliçelerinin kapsamı.
Siber sigortalar, poliçe koşullarına bağlı olarak veri ihlalleri, siber olaylara müdahale giderleri, sistemlerin yeniden kurulması ve iş durması gibi zararları karşılayabiliyor.
Ancak bir çalışanın kandırılarak para transferi yapması veya bir yöneticinin sesinin taklit edilmesi sonucunda ortaya çıkan finansal kayıp, her siber sigorta poliçesinde otomatik olarak teminat kapsamına girmiyor.
Çiftçi, şirketlerin bu ayrımı dikkate alması gerektiğini belirterek şunları söyledi:
“Şirketlerin ‘siber poliçemiz var, dolayısıyla dijital ortamda gerçekleşen her finansal kayıp kapsam dahilindedir’ şeklinde bir varsayımla hareket etmemesi gerekiyor.”
Çiftçi, sosyal mühendislik yoluyla gerçekleştirilen para transferleriyle şirket sistemlerine yetkisiz erişim sonucunda ortaya çıkan zararların sigorta açısından farklı değerlendirilebileceğini ifade etti.
“Örneğin çalışanın sosyal mühendislik yoluyla manipüle edilerek para transferi gerçekleştirmesi ile şirket sistemlerine yetkisiz erişim sonucunda ortaya çıkan zarar, poliçe açısından farklı şekilde değerlendirilebilir. Bu noktada finansal suçlar sigortası, dolandırıcılık teminatları ve mevcut siber poliçenin kapsamının birlikte incelenmesi gerekiyor.”
Poliçelerde sosyal mühendislik teminatına dikkat
Şirketlerin siber sigorta poliçelerinde yalnızca teminat başlıklarına değil, istisnalara ve alt limitlere de dikkat etmesi gerektiğini belirten Çiftçi, özellikle sosyal mühendislik kaynaklı finansal kayıpların nasıl tanımlandığının önemli olduğunu söyledi.
Ses klonlama veya yönetici taklidiyle gerçekleştirilen dolandırıcılıklarda, zararın hangi yöntemle oluştuğu ve poliçede hangi koşulların arandığı tazminat sürecini doğrudan etkileyebiliyor.
Çiftçi, “Poliçenin adı kadar içeriği önemli” diyerek şu soruların sigorta yaptırılmadan önce yanıtlanması gerektiğini vurguladı:
“Şirketin ödeme süreçleri nasıl işliyor, kimlerin transfer yetkisi var, tedarikçi IBAN değişiklikleri nasıl doğrulanıyor, yüksek tutarlı ödemelerde kaç aşamalı onay uygulanıyor ve bir çalışan manipüle edilerek işlem yaptığında mevcut poliçe nasıl devreye giriyor? Bunları hasar yaşandıktan sonra değil, poliçe oluşturulurken değerlendirmek gerekiyor.”
Çiftçi'ye göre siber sigorta ile finansal suç sigortası arasındaki olası teminat boşluklarının belirlenmesi, şirketlerin risk yönetiminde öncelikli konular arasında bulunuyor.
“Bir ödeme talimatını ikinci kanaldan doğrulamak milyonlarca liralık kaybı önleyebilir”
Dijital dolandırıcılığa karşı teknolojik önlemler kadar operasyonel kontrollerin de önemli olduğunu belirten Çiftçi, özellikle para transferlerinde kimlik doğrulama süreçlerinin güçlendirilmesini önerdi.
“Yapay zekâ ile oluşturulan bir ses veya görüntü artık tek başına kimlik doğrulama yöntemi olarak kabul edilmemeli. Özellikle para transferleri, IBAN değişiklikleri ve olağan dışı ödeme taleplerinde ikinci bir iletişim kanalından doğrulama yapılması gerekiyor.”
Çiftçi, çift aşamalı onay mekanizmaları, yetki limitleri ve çalışan farkındalık eğitimlerinin dolandırıcılık riskini azaltabileceğini belirtti.
“Çift aşamalı onay mekanizmaları, yetki limitleri ve çalışan farkındalık eğitimleri basit görünse de son derece etkili önlemler.”
Şirketlerin özellikle tedarikçi hesap bilgilerindeki değişiklikleri daha önce kayıtlı iletişim kanallarından doğrulaması, QR kodların kaynağını kontrol etmesi ve yüksek tutarlı ödemelerde birden fazla onay mekanizması kullanması öneriliyor.
Yapay zekâ dolandırıcılığı sigortada yeni teminatları gündeme getirebilir
Yapay zekâ destekli dolandırıcılık yöntemlerinin gelişmesiyle sigorta sektöründe yeni teminat ihtiyaçlarının ortaya çıkabileceğini belirten Çiftçi, sosyal mühendislik ve finansal suç risklerinin poliçelerde daha ayrıntılı ele alınacağını öngördü.
“Risk geliştikçe sigorta çözümlerinin de gelişmesi kaçınılmaz. Önümüzdeki dönemde yapay zekâ destekli dolandırıcılık senaryolarının poliçe kapsamlarında daha açık tanımlandığını, sosyal mühendislik risklerinin daha ayrıntılı değerlendirildiğini ve siber risklerle finansal suç riskleri arasındaki ilişkinin daha fazla öne çıktığını göreceğimizi düşünüyoruz.”
Ancak şirketlerin yeni sigorta ürünlerinin geliştirilmesini beklemek yerine mevcut poliçelerindeki teminatları incelemesi gerektiğini söyledi.
“Şirketler açısından önemli olan, yeni ürünleri beklemekten ziyade bugünkü poliçelerinde hangi risklerin karşılandığını ve nerelerde boşluk bulunduğunu şimdiden ortaya koymak.”
IBS: Teknolojik ve operasyonel önlemler sigortayla birlikte değerlendirilmeli
IBS Sigorta ve Reasürans Brokerliği'nin şirketlerin dijital risklerini faaliyet alanlarına ve operasyonel süreçlerine göre değerlendirdiğini belirten Çiftçi, sigorta programlarının gerçek risk senaryolarına uygun yapılandırılması gerektiğini ifade etti.
“IBS olarak şirketlerin siber ve dijital dolandırıcılık risklerini analiz ediyor, mevcut poliçelerdeki teminatları, limitleri ve olası koruma boşluklarını değerlendiriyoruz.”
Çiftçi, siber sigorta ve finansal suç sigortalarının birlikte değerlendirilmesinin önemine dikkat çekerek şirketlerin yalnızca zarar gerçekleştikten sonra tazminat almaya odaklanmaması gerektiğini vurguladı.
Yeni nesil dolandırıcılık yöntemlerinin yaygınlaşması, şirketlerin siber güvenlik yatırımları kadar ödeme süreçlerini, çalışan eğitimlerini ve sigorta poliçelerinin kapsamını da yeniden gözden geçirmesini gerektiriyor.